VPN to narzędzie, które może zabezpieczyć połączenie z internetem, ukryć publiczny adres IP i ułatwić bezpieczne korzystanie z sieci Wi-Fi poza domem. Wyjaśniam, co to jest VPN, jak działa, przed czym chroni, gdzie ma ograniczenia oraz na co zwrócić uwagę przy wyborze usługi.
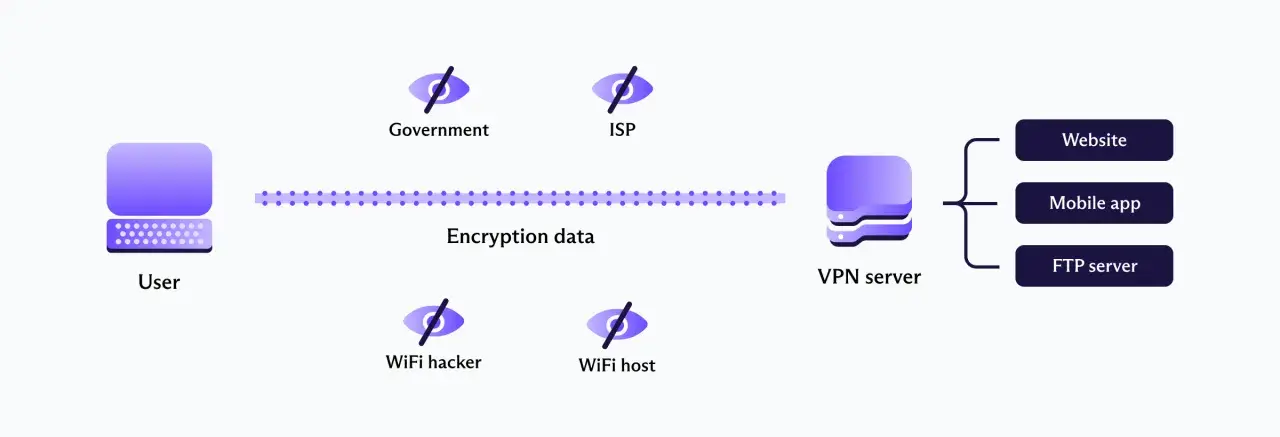
VPN tworzy szyfrowany tunel między urządzeniem a internetem
- Szyfrowanie utrudnia podejrzenie danych przesyłanych w publicznej sieci Wi-Fi.
- Adres IP widoczny dla odwiedzanych stron należy do serwera VPN, a nie bezpośrednio do użytkownika.
- VPN nie zapewnia pełnej anonimowości i nie zastępuje silnych haseł, aktualizacji ani ochrony antywirusowej.
- Najlepsze zastosowania to praca zdalna, podróże, otwarte Wi-Fi oraz dostęp do prywatnej sieci firmy.
- Przy wyborze liczą się polityka logów, protokół, kill switch, limity transferu i wiarygodność dostawcy.
Co to jest VPN i jak działa w praktyce
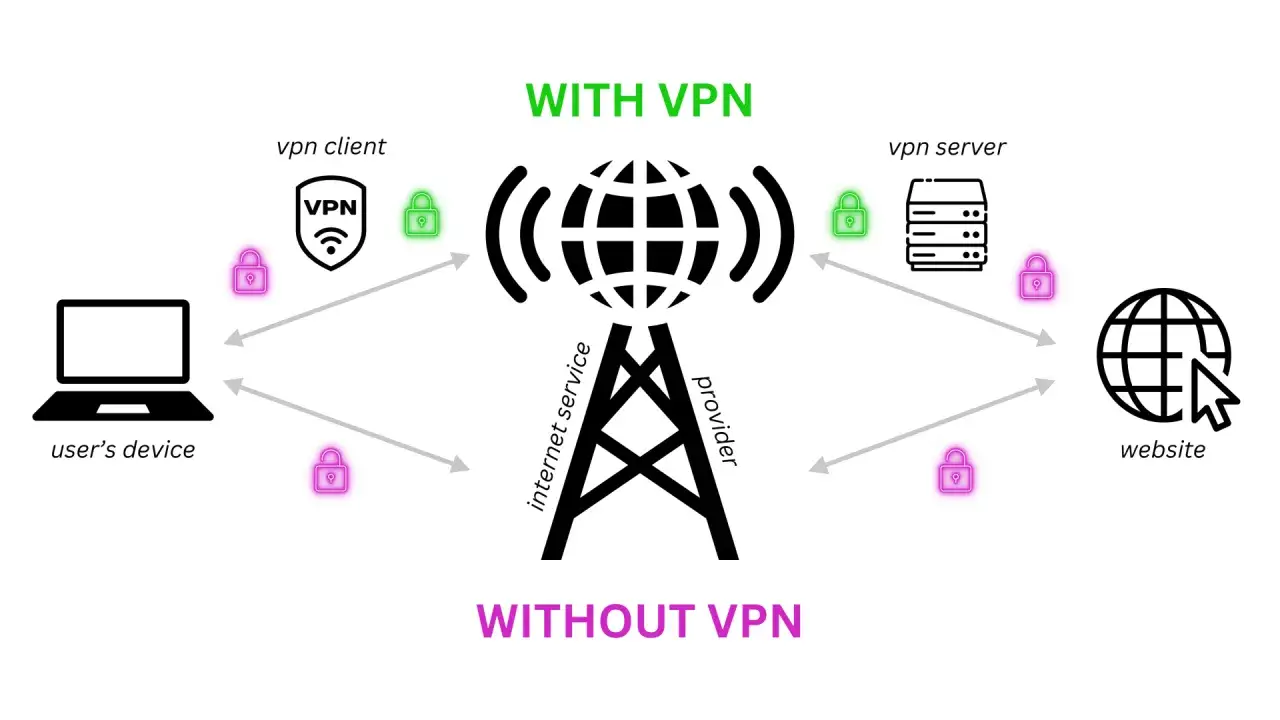
VPN, czyli wirtualna sieć prywatna, tworzy zaszyfrowane połączenie między urządzeniem użytkownika a serwerem VPN. Zamiast łączyć się ze stroną internetową bezpośrednio, komputer lub telefon przesyła ruch przez dodatkowy serwer, który staje się pośrednikiem między użytkownikiem a internetem.
Najprościej wyobrazić sobie VPN jako zamknięty tunel poprowadzony przez publiczną drogę. Osoby obserwujące lokalną sieć widzą, że urządzenie komunikuje się z serwerem VPN, ale nie powinny odczytać zawartości przesyłanych danych. Po dotarciu do serwera ruch jest kierowany dalej do właściwej strony lub usługi.
Połączenie zwykle wygląda tak:
- Urządzenie łączy się z aplikacją lub konfiguracją VPN.
- VPN uwierzytelnia użytkownika i wybiera serwer.
- Między urządzeniem a serwerem powstaje szyfrowany tunel.
- Ruch internetowy przechodzi przez serwer VPN.
- Odbiorca widzi przede wszystkim adres IP serwera, a nie adres przydzielony bezpośrednio użytkownikowi.
To rozwiązanie nie zmienia zasad działania internetu. Strony nadal mogą używać plików cookie, logowania, odcisku przeglądarki czy danych podanych przez użytkownika. VPN zmienia przede wszystkim trasę połączenia i zabezpiecza jego określony odcinek.
Przed czym VPN chroni, a czego nie ukrywa
Największą korzyść daje podczas korzystania z niezaufanej sieci Wi-Fi, na przykład w hotelu, pociągu, kawiarni albo na lotnisku. Szyfrowanie utrudnia przechwycenie ruchu osobie znajdującej się w tej samej sieci. Ma to znaczenie szczególnie wtedy, gdy korzystamy z usług, które nie zabezpieczają całej komunikacji własnym szyfrowaniem.
VPN może również ukryć publiczny adres IP przed odwiedzanymi stronami. Dzięki temu serwisy zwykle widzą lokalizację serwera VPN. Nie oznacza to jednak, że użytkownik staje się niewidoczny. Zalogowana usługa nadal wie, z jakiego konta korzystamy, a operator VPN może mieć techniczną możliwość powiązania aktywności z konkretnym klientem.
| VPN pomaga | VPN nie gwarantuje |
|---|---|
| zabezpieczyć ruch między urządzeniem a serwerem VPN | pełnej anonimowości w internecie |
| ukryć publiczny adres IP przed częścią serwisów | ochrony przed phishingiem i złośliwymi załącznikami |
| ograniczyć ryzyko podsłuchu w otwartej sieci Wi-Fi | bezpieczeństwa konta przy słabym lub powtarzanym haśle |
| uzyskać dostęp do firmowej sieci z domu | ominięcia każdej blokady i każdego systemu wykrywającego VPN |
Najczęstszy błąd polega na traktowaniu VPN jak kompletnej tarczy bezpieczeństwa. Nie chroni on przed pobraniem zainfekowanego programu, wyłudzeniem danych na fałszywej stronie ani przejęciem konta po wycieku hasła. Ja traktuję VPN jako jedną warstwę ochrony, a nie zamiennik aktualnego systemu, menedżera haseł i uwierzytelniania dwuskładnikowego.
Trzeba też pamiętać, że dostawca VPN staje się nowym punktem zaufania. Operator internetu może widzieć połączenie z usługą VPN, ale dostawca VPN może widzieć więcej informacji o dalszym ruchu. Dlatego polityka prywatności i historia firmy są ważniejsze niż sam slogan o „anonimowości”.
Do czego najczęściej wykorzystuje się VPN
Bezpieczna praca zdalna
Firmowy VPN pozwala pracownikowi połączyć się z zasobami organizacji tak, jakby znajdował się w biurze. Dotyczy to między innymi serwerów plików, paneli administracyjnych i wewnętrznych aplikacji. W tym zastosowaniu administrator kontroluje konta, uprawnienia i urządzenia, więc jest to coś więcej niż prosta aplikacja instalowana na telefonie.
Publiczne Wi-Fi podczas podróży
W hotelowej lub lotniskowej sieci nie zawsze wiadomo, kto ją skonfigurował i kto może obserwować jej działanie. VPN ogranicza ryzyko podejrzenia ruchu na drodze między urządzeniem a serwerem. Nadal trzeba sprawdzać adres strony, unikać podejrzanych załączników i korzystać z HTTPS, ponieważ szyfrowany tunel nie naprawi błędów użytkownika.
Zmiana widocznej lokalizacji
Połączenie z serwerem w innym kraju może sprawić, że część serwisów rozpozna użytkownika jako osobę znajdującą się w tej lokalizacji. Bywa to przydatne podczas podróży, gdy bank lub usługa firmowa reaguje na zagraniczny adres IP. Nie każda platforma akceptuje jednak takie połączenia, a katalogi treści i zasady dostępu mogą zależeć od regulaminu konkretnej usługi.
Przeczytaj również: Logowanie do PSN (PS5, PS4): Zapomniane hasło? Pełny poradnik
Ochrona prywatności przed dostawcą internetu
VPN ogranicza ilość informacji, które operator łącza może odczytać bezpośrednio z ruchu użytkownika. Nie usuwa jednak wszystkich śladów aktywności. Serwisy, aplikacje reklamowe, systemy logowania i przeglądarki nadal mogą gromadzić dane na własnych zasadach.
Rodzaje VPN i protokoły, które robią różnicę
Nie każdy VPN oznacza to samo. W domu najczęściej spotyka się komercyjną usługę dla użytkowników indywidualnych, natomiast firmy korzystają z połączeń zdalnego dostępu lub tuneli łączących całe sieci. Istnieją też rozwiązania konfigurowane bezpośrednio na routerze, dzięki którym ochroną można objąć wiele urządzeń jednocześnie.
| Protokół | Najważniejsza cecha | Kiedy ma sens |
|---|---|---|
| WireGuard | Nowoczesna konstrukcja, szybkość i prostsza konfiguracja | Codzienne korzystanie, telefon, laptop, streaming i podróże |
| OpenVPN | Dojrzałość, szeroka kompatybilność i duża liczba opcji | Gdy potrzebna jest elastyczność albo starsze urządzenia |
| IKEv2 | Dobre odzyskiwanie połączenia po zmianie sieci | Smartfony przełączające się między Wi-Fi a siecią komórkową |
| PPTP | Prosta konfiguracja, ale przestarzałe zabezpieczenia | Nie powinien być wybierany do współczesnych zastosowań |
W praktyce najczęściej wybrałbym WireGuard albo OpenVPN, o ile dostawca poprawnie je wdraża. Sama nazwa protokołu nie wystarczy, ponieważ bezpieczeństwo zależy również od aplikacji, aktualizacji, konfiguracji serwera i sposobu przechowywania danych o użytkownikach.
Warto odróżnić VPN konsumencki od Tora i serwera proxy. Proxy zwykle pośredniczy tylko w wybranym ruchu, na przykład przeglądarki, natomiast VPN może obejmować cały system. Tor kieruje ruch przez kilka niezależnych węzłów i stawia na większą anonimowość kosztem szybkości. Żadne z tych narzędzi nie jest uniwersalnie najlepsze.
Jak wybrać usługę VPN i skonfigurować ją bez błędów
Przed instalacją sprawdzam przede wszystkim politykę przechowywania logów. Sformułowanie „brak logów” może oznaczać różne rzeczy, dlatego trzeba zobaczyć, czy dostawca zapisuje adres IP, czas połączenia, wykorzystany transfer, zapytania DNS albo informacje diagnostyczne.
Równie istotna jest funkcja kill switch. Po zerwaniu tunelu odcina ona internet zamiast pozwolić urządzeniu automatycznie przejść na zwykłe połączenie. Przydaje się w pracy zdalnej i podczas korzystania z publicznej sieci, ale może chwilowo przerwać dostęp do internetu, gdy serwer VPN przestanie odpowiadać.
- wybieraj usługę z aktualnymi protokołami, najlepiej WireGuard lub OpenVPN,
- sprawdź, czy aplikacja obsługuje system używany na komputerze, telefonie i routerze,
- upewnij się, że nie ma ukrytych limitów transferu ani ograniczenia liczby urządzeń,
- przeczytaj zasady dotyczące logów, danych diagnostycznych i udostępniania informacji,
- sprawdź działanie kill switch oraz ochrony przed wyciekiem DNS,
- unikaj usług, które wymagają nadmiernych uprawnień lub obiecują całkowitą anonimowość.
Darmowy VPN może wystarczyć do sporadycznego testu, ale często ma limity transferu, mniej serwerów albo reklamy. Jeśli usługa jest całkowicie bezpłatna, trzeba zadać sobie pytanie, z czego finansuje infrastrukturę. Płatny abonament nie daje automatycznie bezpieczeństwa, lecz zwykle ułatwia uzyskanie stabilnego połączenia, większej liczby lokalizacji i sensownego wsparcia.
Po instalacji warto połączyć się z serwerem znajdującym się stosunkowo blisko. Serwer w odległym kraju może zwiększyć opóźnienia i obniżyć prędkość, choć czasem pozwala uzyskać dostęp do konkretnej lokalizacji. Jeśli po włączeniu VPN internet działa wyraźnie wolniej, najpierw zmień serwer lub protokół, zamiast od razu uznawać usługę za niesprawną.
Najważniejszy wniosek przed włączeniem VPN
VPN ma najwięcej sensu wtedy, gdy potrzebuję ochrony w obcej sieci, dostępu do zasobów firmy albo ograniczenia ujawniania adresu IP. W domu, przy aktualnym routerze, HTTPS i rozsądnych nawykach, jego dodatkowa wartość może być mniejsza niż sugerują reklamy.
Jeśli miałbym sprowadzić wybór do jednej zasady, postawiłbym na wiarygodnego dostawcę, nowoczesny protokół i jasno opisaną politykę danych. VPN nie czyni użytkownika niewidzialnym, ale dobrze skonfigurowany potrafi skutecznie zabezpieczyć ważny fragment połączenia i ograniczyć ryzyko tam, gdzie zwykła ostrożność nie wystarcza.